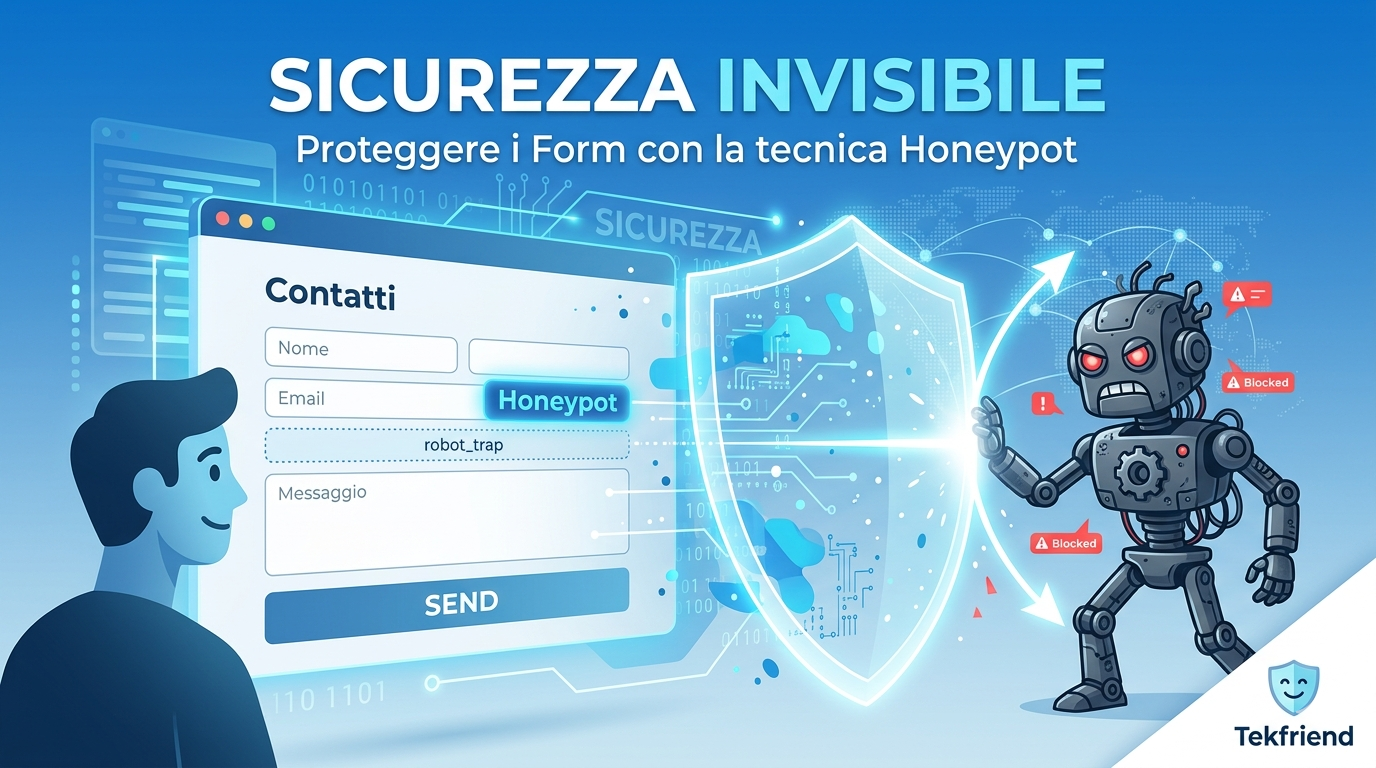
Nel panorama attuale della cybersecurity, il modulo contatti di un sito web è spesso la prima porta che i bot tentano di scardinare. Tuttavia, la risposta tradizionale — il classico CAPTCHA visivo — si è rivelata nel tempo un'arma a doppio taglio. In Tekfriend si è scelta una strada diversa: la protezione invisibile.
Il declino dei CAPTCHA: Barriere, non Soluzioni
Sebbene efficaci in passato, i sistemi di sfida visiva presentano oggi criticità insormontabili che danneggiano la conversione:
-
Friction nell'Esperienza Utente: Interrompono il flusso di navigazione, costringendo l'utente a risolvere puzzle frustranti.
-
Problemi di Accessibilità: Per utenti ipovedenti o che utilizzano screen reader, i CAPTCHA possono rappresentare un muro invalicabile.
-
Resa Mobile: Su schermi piccoli, l'interazione con i widget di verifica risulta spesso difficoltosa e punitiva.
La Tecnica Honeypot: L'Inganno Perfetto
L'Honeypot (letteralmente "barattolo di miele") consiste nell'inserire nel modulo un campo di input invisibile agli esseri umani tramite CSS, ma presente nel codice HTML. Mentre un utente legittimo non lo vedrà mai, uno script automatico (bot) lo compilerà inevitabilmente, rivelando la sua natura.
Implementazione Lato Server (PHP)
Nel file invia_messaggio.php, che gestisce l'invio del form compilato, la validazione scarta immediatamente la richiesta se il campo "trappola" contiene dati:
// Controllo Honeypot: Se il campo è compilato, è un bot.
if (!empty($_POST['robot_trap'])) {
    error_log("Attacco bot sventato via Honeypot.");
    die("Errore di invio: attività sospetta rilevata.");
}
Hardening Avanzato: Difesa in Profondità
Per blindare il sistema, sono stati aggiunti altri due pilastri fondamentali:
1. Time-trap (Controllo di Velocità)
I bot inviano dati in millisecondi, mentre un essere umano impiega tempo per leggere e scrivere. Misurando il tempo intercorso tra il caricamento e l'invio, blocchiamo le sottomissioni istantanee.
$min_time = 5; // Secondi minimi per una compilazione umana
$time_taken = time() - $_POST['form_load_time'];

if ($time_taken < $min_time) {
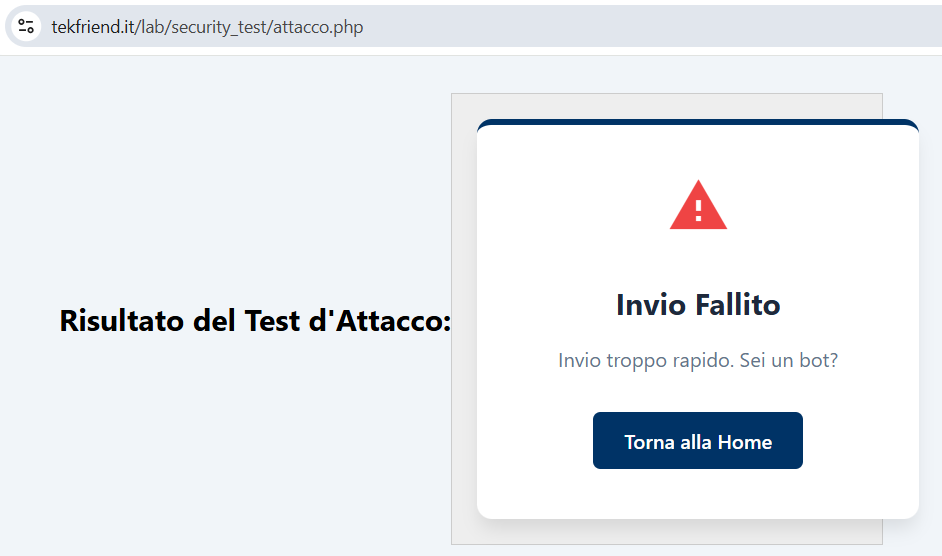
    die("Invio troppo rapido. Sei un robot?");
}
2. CSRF Protection
Garantiamo che la richiesta provenga esclusivamente dal nostro dominio tramite un Token CSRF univoco salvato in sessione, prevenendo attacchi da siti terzi.
Stress Test: Verificare l'Invulnerabilità
Un sistema di sicurezza è valido solo se testato.
E' stato, quindi, sviluppato uno script di simulazione (attacco.php) per verificare la tenuta dei filtri:
<?php
// Simulazione attacco bot
$target = "https://tuosito.it/invia_form.php";
$ch = curl_init($target);
$data = [
    'nome' => 'Bot Attacker',
    'robot_trap' => 'Sono un bot', // Attiva l'Honeypot
    'csrf_token' => 'falso_token'   // Fallisce la validazione CSRF
];
curl_setopt($ch, CURLOPT_POSTFIELDS, $data);
curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
$response = curl_exec($ch);
curl_close($ch);
echo "Risultato Test: " . $response;
?>
Conclusione
L'approccio adottato dimostra che la sicurezza non deve necessariamente sacrificare l'esperienza utente.
La vera protezione è quella che lavora dietro le quinte, garantendo un web più pulito e accessibile.
Sitografia e Approfondimenti
-
W3C - Inaccessibility of CAPTCHA: Documento ufficiale che spiega perché i CAPTCHA limitano l'accessibilità web.
-
OWASP - Cross-Site Request Forgery (CSRF): Guida alla prevenzione per comprendere i rischi dei token mancanti.
-
WebAIM: Alternative ai CAPTCHA per una User Experience inclusiva.
-
PHP.net: Documentazione hash_equals per la comparazione sicura dei token contro i timing attacks.