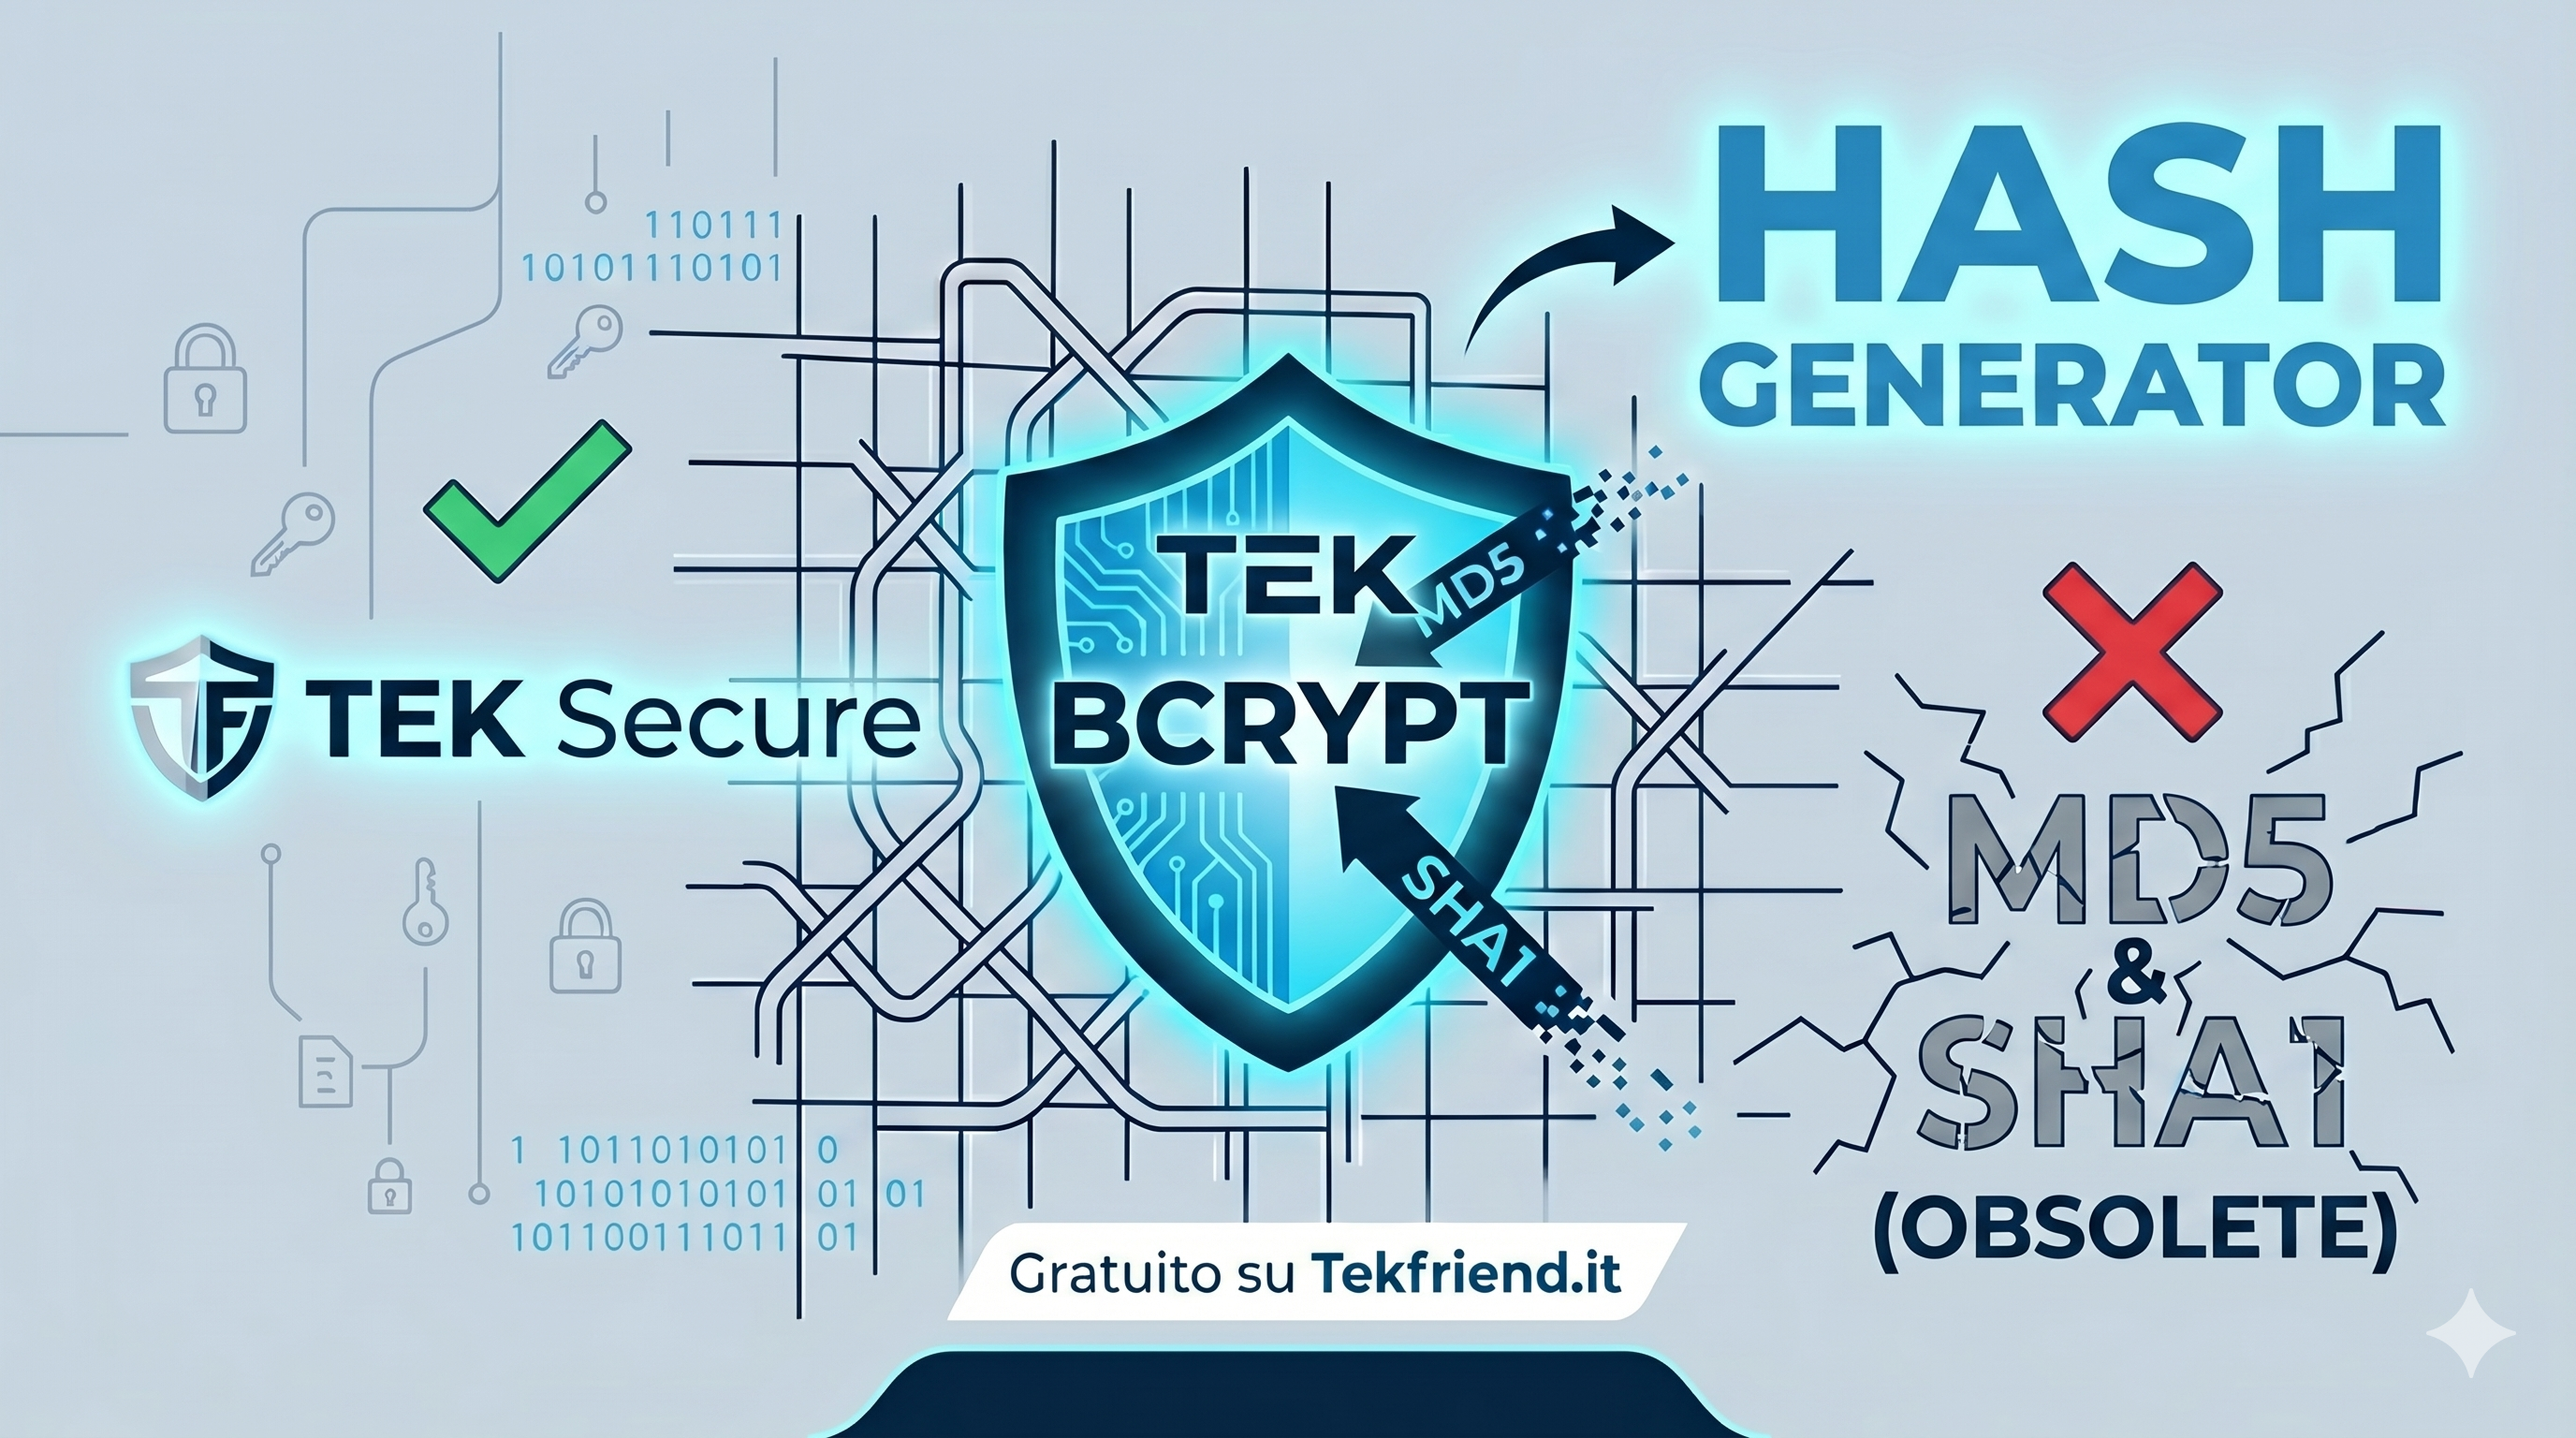
Una guida tecnica sulla protezione dei dati degli utenti e sull'utilizzo dello standard Bcrypt.
In un'epoca in cui la sicurezza informatica è prioritaria, proteggere le credenziali degli utenti non è solo una buona pratica, ma un obbligo. Oggi vi raccontiamo come abbiamo sviluppato il nostro tool gratuito per la generazione di password hash e perché la scelta della tecnologia sottostante è fondamentale.
Perché Bcrypt? Il confronto con MD5 e SHA1
Molti sviluppatori alle prime armi commettono l'errore di utilizzare algoritmi come MD5 o SHA1. Sebbene siano veloci, questa velocità è proprio il loro punto debole.
| Algoritmo | Sicurezza | Resistenza Brute-Force |
|---|---|---|
| MD5 | Obsoleto | Pessima (miliardi di tentativi/sec) |
| SHA1 | Non Sicuro | Bassa |
| Bcrypt | Standard Attuale | Alta (Adattivo e lento) |
A differenza dei suoi predecessori, Bcrypt introduce un fattore di costo (work factor) che rende il calcolo dell'hash volutamente lento. Questo significa che un malintenzionato impiegherà anni, anziché ore, per tentare di forzare un database protetto con questo standard.
Com'è stata costruita l'applicazione
L'applicazione che abbiamo rilasciato gratuitamente su Tekfriend.it utilizza un'architettura ibrida:
- Backend PHP: Sfrutta la funzione nativa
password_hash(), che gestisce in automatico la generazione del "salt" univoco per ogni password. - Frontend Dinamico: Abbiamo utilizzato JavaScript (Fetch API) per comunicare con il server senza ricaricare la pagina, garantendo un'esperienza utente fluida.
- Interfaccia Moderna: Lo stile è stato curato per essere pulito e accessibile, integrando funzioni di utilità come la copia rapida negli appunti.